以下に、次の分類用語を使用するページがあります “ランサムウェア”
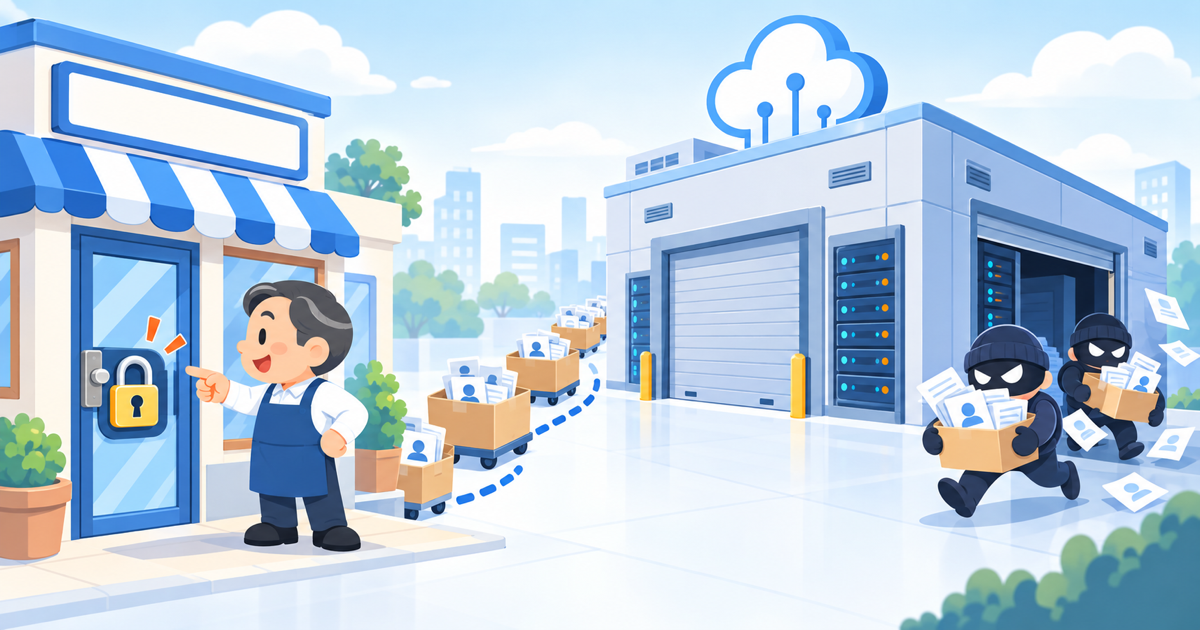
不正アクセスの公表は3週間で50件。件数の大きい10件のうち3件は、情報を預けた先が破られていた。
9月20日から10月9日までに公表された国内の不正アクセスのうち、件数の大きい10件を調べました。 10件のうち3件は、委託先やクラウドなど、情報を預けた先が破られたものでした。
自社のシステムが無事でも、預け先が破られれば、お詫びを出すのは自社です。 クラウドのデータは、自分でバックアップを取っていなければ戻らないことがあります。
続きを読む →
中小企業・町工場の情報セキュリティ実態レポート 第2号 (2026年5月〜6月)
今月のトレンド分析
① デンソーへの攻撃が示す「サプライチェーン型攻撃」の本質
4月30日にデンソーのイタリア・モロッコ拠点への不正アクセスが判明し、ランサムウェアグループ「Qilin」が160GB超のデータをダークウェブに掲載したと確認されています。東証プライム上場の大手部品メーカーが標的になること自体が衝撃ですが、より重大なのは「デンソーの取引先情報・図面が含まれている可能性がある」という点です。
続きを読む →
中小企業・町工場の情報セキュリティ実態レポート (2026年4月〜5月)
今週のトレンド分析
① 「狙いやすい方を狙う」時代、中小企業はもはや主戦場
ランサムウェア被害の3分の2が中小企業、製造業は業種別ワースト1位。偶然じゃなくて、RaaS(Ransomware as a Service:ランサムウェア攻撃に必要なツールや運用基盤を、攻撃者向けに貸し出すサービス型の犯罪ビジネス)の普及で攻撃コストが劇的に下がった結果として起きている構造的な変化です。
続きを読む →